Raport al UE: R. Moldova, printre principalele ținte ale operațiunilor informaționale rusești în 2025
Republica Moldova a fost una dintre principalele ținte ale atacurilor hibride și ale operațiunilor rusești de manipulare informațională în 2025, an în care au avut loc alegeri parlamentare, arată raportul „ENISA Threat Landscape 2026”, care citează cea mai recentă evaluare a Serviciului European de Acțiune Externă (EEAS) privind amenințările de tip FIMI.
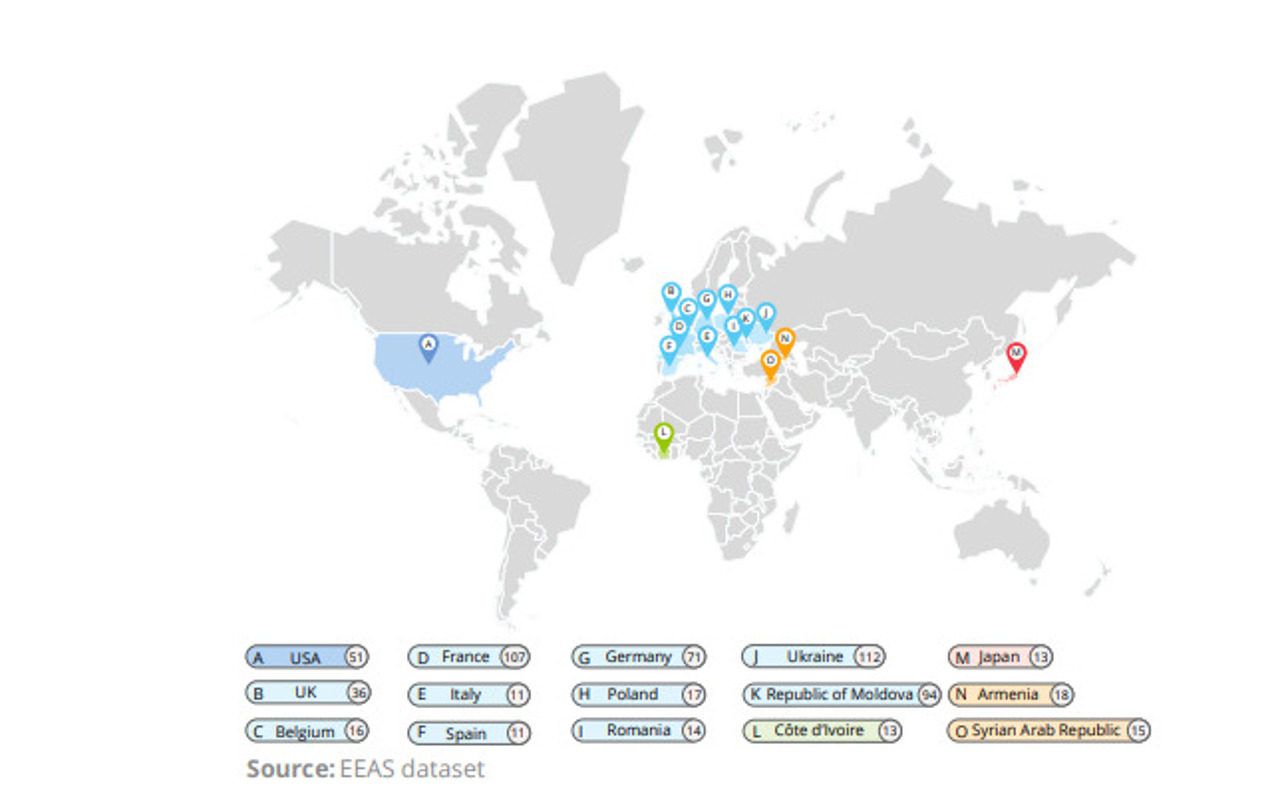
Potrivit raportului, alegerile din R. Moldova au fost vizate de o „undă fără precedent” de amenințări hibride, precum și de operațiuni de manipulare și interferență informațională, cunoscute prin acronimul FIMI. Țara noastră este menționată alături de Germania, Polonia, România, Cehia și Coasta de Fildeș printre statele ale căror procese electorale au fost vizate de campanii rusești în 2025.
Analiza arată că aceste operațiuni au urmat un model etapizat. Cu multe luni înaintea scrutinului, campaniile au urmărit să discrediteze liderii politici și să erodeze încrederea publică în aceștia.
În cazul Republicii Moldova, raportul EEAS evidențiază atacuri care au vizat-o pe președinta Maia Sandu și pe fostul premier Dorin Recean, prin acuzații de corupție, represiune politică, probleme de sănătate sau presupusa subordonare față de Uniunea Europeană.
Ulterior, pe parcursul campaniei electorale, infrastructura de manipulare a fost redirecționată spre exploatarea temelor sensibile de pe agenda internă și adâncirea fracturilor din societate.
Documentul european subliniază că Rusia a folosit în acest scop un ecosistem mediatic complex - de la canale oficiale și presă controlată de stat, până la rețele de dezinformare și intermediari locali.
Un exemplu elocvent este rețeaua numită „Operation Overload”, cunoscută și sub denumirea „Matryoshka”.
Potrivit ENISA, aceasta a difuzat, în 2025, peste 700 de materiale video, ajungând uneori la 20 pe zi, utilizând inclusiv clipuri de tip deepfake și articole fabricate. În perioada premergătoare alegerilor din R. Moldova, conținutul a fost distribuit în mod intensiv - aproape jumătate dintre videoclipurile generate de această rețea au vizat Republica Moldova și Armenia.
O altă structură identificată în raport, „Storm-1516”, a apelat la site-uri false, platforme media autentice, influenceri și conturi de amplificare pentru a răspândi narațiuni favorabile Kremlinului. În 2025, rețeaua și-a extins considerabil operațiunile prin crearea a cinci rețele de portaluri destinate unor audiențe naționale diferite, inclusiv una dedicată publicului din R. Moldova. În total, aceste rețele au ajuns să opereze 453 de site-uri.
În ansamblu, Serviciul European de Acțiune Externă a identificat în 2025 un număr de 540 de incidente FIMI, în care au fost implicate aproximativ 10.500 de canale, generând circa 43.000 de elemente de conținut pe 19 platforme diferite.
Dintre acestea, 29% au fost atribuite direct Rusiei, iar alte 6% au fost asociate Chinei.
Strategia Kremlinului - distorsionare și divizare
Potrivit analizei EEAS, obiectivele strategice ale Rusiei în operațiunile FIMI atribuite în 2025 indică o orientare clară spre două tactici principale: distorsionarea informațiilor existente și adâncirea diviziunilor din interiorul societăților vizate. Alegerile au rămas ținta preferată a acestor campanii, Moscova vizând procese electorale din Germania, Polonia, România, R. Moldova, Cehia și Coasta de Fildeș, cu narațiuni adaptate specificului fiecărei țări.
Tot în 2025, printre temele de propagandă rusești s-au numărat acuzații false privind presupuse comploturi sprijinite de UE și NATO pentru destabilizarea Republicii Moldova, a Serbiei și a Georgiei.
Raportul mai subliniază că actorii FIMI ruși încearcă să mobilizeze sentimente anti-sistem și să submineze încrederea în Uniunea Europeană. Aceasta este portretizată fie ca fiind nedemocratică și agresivă, fie ca fiind lipsită de forță, în timp ce inițiative precum EU Democracy Shield sunt etichetate drept mecanisme autoritare.
Aceste campanii externe au fost dublate, pe plan intern, de o legislație rusă restrictivă privind „agenții străini”, extremismul, trădarea și terorismul, utilizată sistematic pentru suprimarea presei independente și a disidenței.
Ca răspuns la aceste amenințări, Uniunea Europeană și-a extins regimul de sancțiuni hibride, vizând direct rețelele, activele și facilitatorii din spatele operațiunilor FIMI, o evoluție pe care raportul o descrie drept un efort amplificat de a perturba capacitatea operațională a acestor structuri. În paralel, platforma EUvsDisinfo a continuat să demaște și să combată narațiunile de dezinformare.
Raportul „ENISA Threat Landscape 2026” plasează aceste operațiuni de manipulare informațională într-un context cibernetic mai larg, marcat de o serie de riscuri amplificate de tensiunile geopolitice. Atacurile de tip DDoS (51.3%) și accesul neautorizat (39.5%) au reprezentat o pondere majoră din activitatea înregistrată la nivelul statelor membre UE, în timp ce phishingul a rămas principala tehnică de inginerie socială, fiind prezent în 77.8% dintre incidente.
Activitățile cu motivație financiară, în special atacurile de tip ransomware, au rămas cele mai dăunătoare pe termen scurt, reprezentând 29.3% din totalul incidentelor înregistrate. Cele mai afectate sectoare au fost cel public (31.8%), serviciile de afaceri, transporturile, industria prelucrătoare și domeniul financiar-bancar.
Totodată, raportul remarcă o tendință îngrijorătoare: integrarea tot mai intensă a inteligenței artificiale atât în operațiunile de manipulare a opiniei publice, cât și în atacurile cibercriminale sau de spionaj cibernetic patronate de state - un fenomen care este așteptat să se accentueze în 2026.
Amintim că, la mijlocul lunii august 2026, The New York Times a publicat o investigație care susținea același lucru, bazată în special pe mărturii ale activiștilor proruși, pe declarații ale unor înalți oficiali din cadrul organelor de drept și de securitate din R. Moldova, precum și pe informații provenite de la reprezentanți ai serviciilor europene și americane de informații. Jurnaliștii au descris modul în care Federația Rusă a investit resurse financiare și logistice masive pentru a influența alegerile parlamentare prin fraudă și violență, punând un accent deosebit pe cumpărarea de voturi, atacurile cibernetice, racolarea de preoți și organizarea unor tabere paramilitare pentru tineri, destinate provocării de destabilizări în masă.
Redacția a intrat în posesia a mii de documente referitoare la tentativele Rusiei de a se amesteca în scrutinul din R. Moldova.
În primul rând, rușii au înființat o tabără de instruire într-o stațiune din vestul Serbiei în vara anului 2025, cu câteva luni înaintea alegerilor parlamentare. Participanții, majoritatea cetățeni ai Republicii Moldova, au fost remunerați cu câte 400 de dolari pentru a urma un curs de trei-patru zile. Instructorii s-au dovedit a fi ofițeri de informații ai Rusiei din cadrul serviciului cunoscut sub acronimul GRU, iar scopul lor era crearea unui nucleu de „trupe-fulger” disciplinate, antrenate să intervină în contextul electoral.
Autoritățile de la Chișinău au fost însă pregătite. În săptămânile premergătoare votului, poliția din Republica Moldova a efectuat percheziții la sute de adrese și a reținut persoane care participaseră la acele tabere sau care primiseră bani prin intermediul rețelei Șor.
Un alt element-cheie activat de Rusia l-a reprezentat racolarea preoților și instruirea acestora cu privire la mesajele transmise în timpul slujbelor religioase. În schimbul unui salariu lunar de 1.000 de dolari, aceștia trebuiau să-și îndemne enoriașii să respingă referendumul privind aderarea Moldovei la UE și să facă propagandă împotriva politicilor pro-occidentale.
Campania Kremlinului a inclus, de asemenea, metode consacrate în spațiul vestic, precum atacurile cibernetice și dezinformarea la scară largă. Securitatea cibernetică a Republicii Moldova a fost consolidată cu sprijinul partenerilor occidentali, cu ajutorul cărora au fost neutralizate atacurile informatice lansate de hackeri ruși.
Investigația jurnalistică a mai arătat că Moscova a cheltuit sute de milioane de dolari într-o schemă complexă de cumpărare a voturilor, finanțată de fugarul Ilan Șor, fapte demonstrate și de mai multe investigații jurnalistice autohtone.
CITIȚI ȘI: