CEC, după atacul cibernetic masiv: Sistemele electorale și datele alegătorilor nu au fost afectate
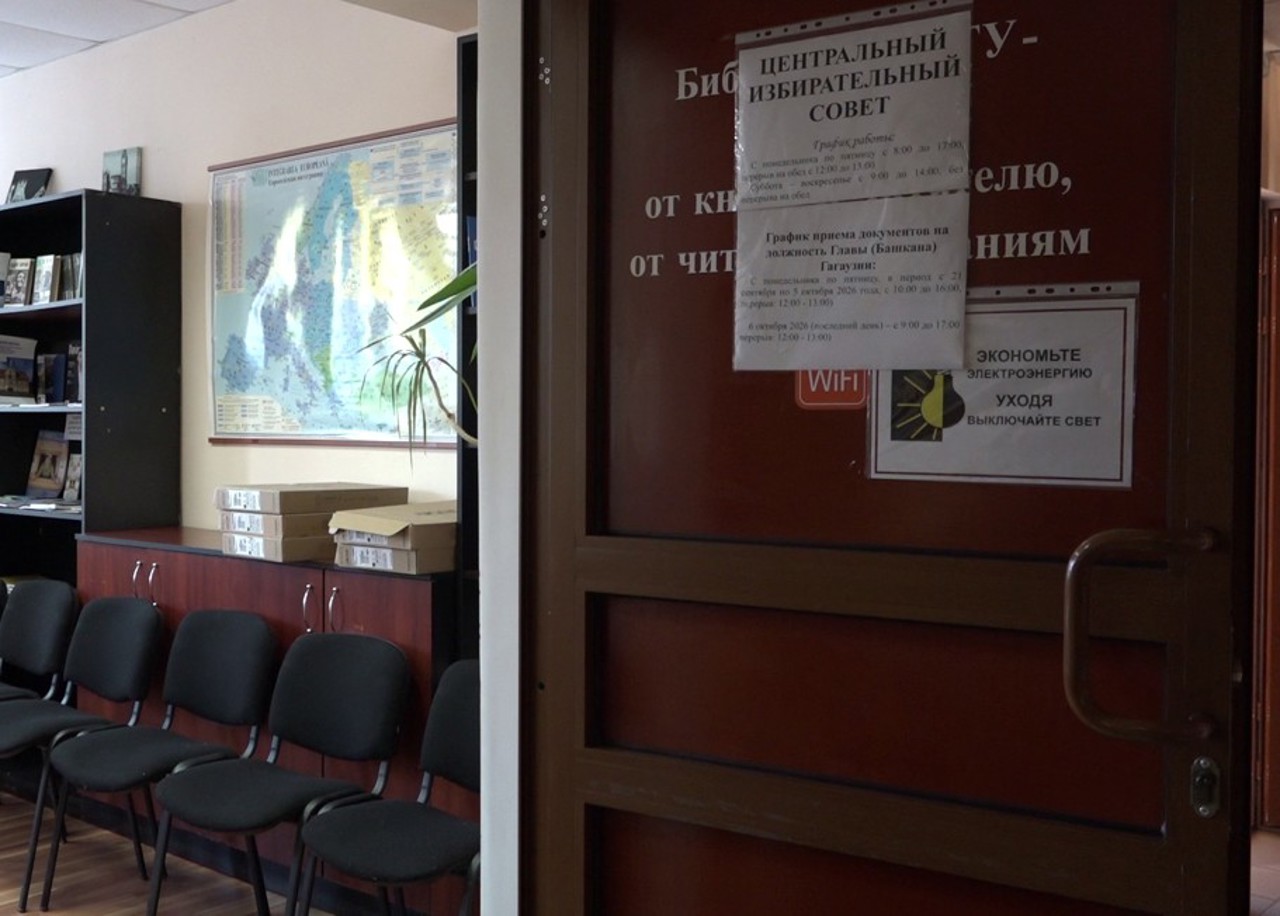
Comisia Electorală Centrală (CEC) anunță că sistemele informaționale electorale și datele alegătorilor nu au fost afectate de recentul incident de securitate cibernetică ce a vizat mai multe servicii publice digitale ale statului.
„Integritatea, confidențialitatea și disponibilitatea datelor cu caracter personal ale alegătorilor nu au fost compromise, fiind asigurată continuitatea activităților de administrare a proceselor electorale, inclusiv funcționarea Registrului de Stat al Alegătorilor”, anunță CEC într-un comunicat de presă.
Potrivit autorității electorale centrale, protejarea datelor alegătorilor și gestionarea în condiții de siguranță a sistemelor informaționale reprezintă priorități instituționale.
„Comisia Electorală Centrală își reafirmă angajamentul de a asigura securitatea infrastructurii informaționale pe care o gestionează, contribuind astfel la buna desfășurare a proceselor electorale și la consolidarea încrederii cetățenilor”, conchide instituția.
Datele personale a circa 750 de mii de cetățeni, compromise
Anunțul CEC vine în contextul unui atac cibernetic de amploare desfășurat în perioada 19–23 octombrie, care a vizat mai multe sisteme informaționale guvernamentale.
În urma incidentului, datele personale a aproximativ 750.000 de cetățeni au fost extrase neautorizat. Informațiile sustrase includ nume, coduri personale (IDNP), date despre familie, pensii, permise de conducere și anumite date financiare.
După depistarea breșei, Agenția de Guvernare Electronică (AGE) a dispus verificarea a 82 de servicii digitale și a suspendat temporar componentele vulnerabile. Extragerea neautorizată a fost oprită pe 23 octombrie, la ora 11:30, însă tentativele de acces au continuat și până pe 26 octombrie.
Mai mulți cetățeni nu puteau intra în Cabinetul personal de pe portalul EVO în seara zilei de 26 octombrie, iar alții au reclamat accesare neautorizată a datelor personale care vizau acte de stare civilă, proprietăți și alte informații.
Incidentul este investigat de mai multe instituții ale statului, inclusiv de Agenția pentru Securitate Cibernetică (ASC) și Serviciul de Informații și Securitate.
Tentativele de fraudă și escrocheriile telefonice ar putea fi intensificate
Autoritățile dau asigurări că informațiile bancare și proprietățile cetățenilor sunt în siguranță, platformele de plată (precum MPay și EVO) nefiind compromise, iar simpla cunoaștere a unui cod IBAN sau accesarea unui registru imobiliar nu permite transferul de fonduri sau de proprietate.
Directorul Centrului Național de Management al Crizelor, Serghei Diaconu, a declarat, la Moldova 1, că riscurile directe pentru cetățeni sunt, în prezent, foarte mici, subliniind însă că datele ar putea fi exploatate de escroci pentru a câștiga încrederea oamenilor.
La rândul său, expertul în securitate Andrei Curăraru a avertizat că volumul mare de date sustrase ar putea fi utilizat pentru intensificarea tentativelor de fraudă și escrocherie telefonică, îndemnând populația să manifeste prudență maximă și să nu ofere date sensibile sau coduri unor necunoscuți care pretind că vin din partea băncilor sau a instituțiilor statului.
CITIȚI ȘI: