CEC exclude identificarea digitală a alegătorilor la scrutinul din 1 noiembrie, pe fondul riscurilor cibernetice
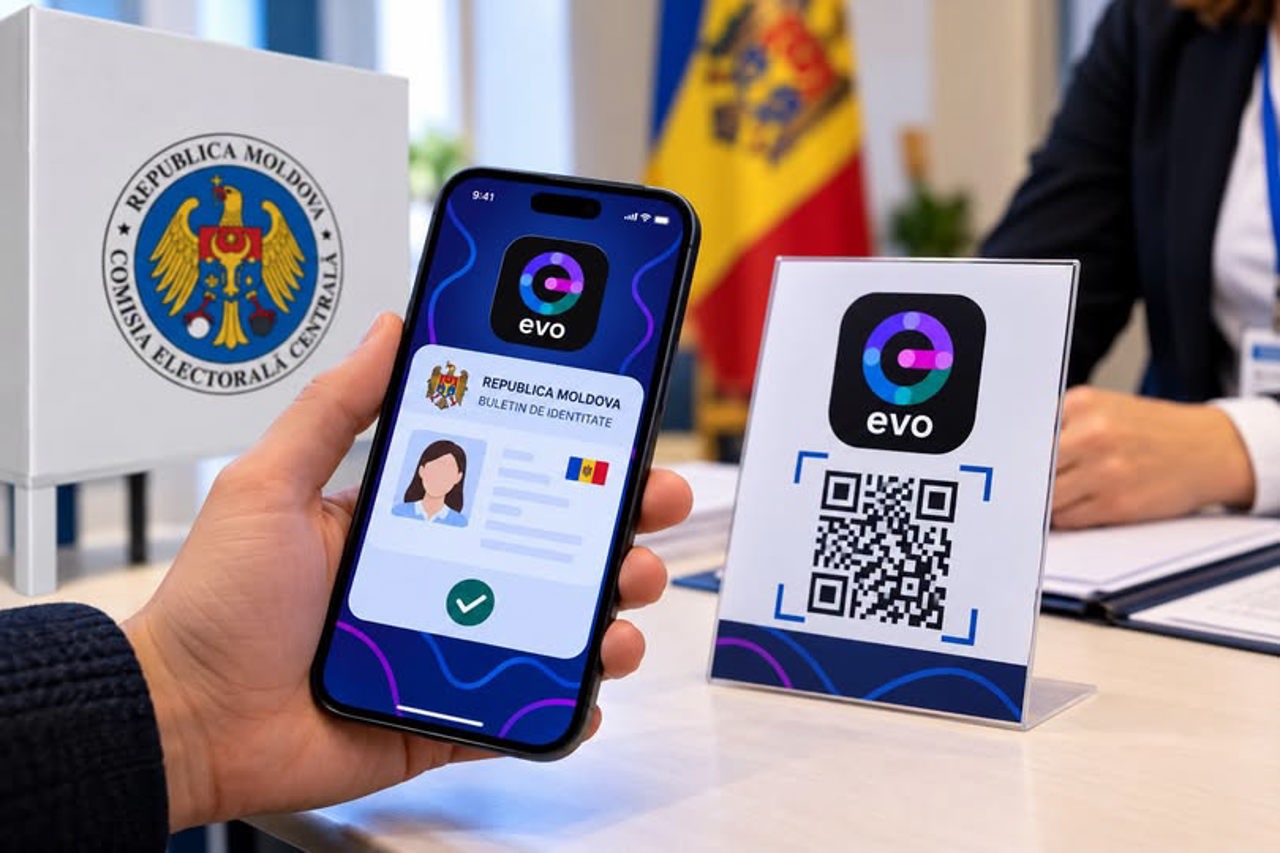
Alegătorii care vor participa la alegerile locale noi și la referendumul local din 1 noiembrie vor trebui să prezinte la secțiile de votare acte de identitate în format fizic.
Comisia Electorală Centrală (CEC) a decis să nu permită identificarea alegătorilor prin versiunile digitale ale buletinului sau cărții de identitate, generate prin portofelul guvernamental EVO, în contextul incidentelor de securitate cibernetică ce au vizat serviciile publice digitale.
Potrivit CEC, măsura a fost luată pentru a preveni eventualele riscuri asociate utilizării mecanismelor de identificare digitală, în condițiile în care securitatea acestor servicii este verificată.
„CEC menține dialogul cu Agenția de Guvernare Electronică în vederea utilizării mecanismelor de identificare digitală a alegătorilor la scrutinele viitoare, după finalizarea tuturor verificărilor de securitate și confirmarea siguranței serviciilor respective”, a transmis CEC într-un comunicat.
EVO este aplicația guvernamentală prin care cetățenii au la un loc actele digitale și serviciile publice, inclusiv versiunea digitală a buletinului sau a cărții de identitate.
Precizăm că alegerile locale noi din 1 noiembrie vor avea loc în șase localități: satele Cairaclia și Novosiolovca din raionul Taraclia, orașul Costești din raionul Rîșcani, satul Hăsnășenii Mari din raionul Drochia, precum și satele Tomai și Chirsova din UTA Găgăuzia.
Tot duminică, în satul Delacău din raionul Anenii Noi, se va desfășura un referendum local.
Amintim că datele personale asociate cu aproximativ 750.000 de IDNP-uri au fost extrase neautorizat în urma atacului cibernetic asupra sistemelor informaționale guvernamentale din 19–23 octombrie.
Potrivit investigațiilor preliminare, informațiile compromise includ nume, numere de identificare, date despre familie, pensii, permise de conducere și unele informații financiare. Extragerea neautorizată a datelor a fost oprită pe 23 octombrie, la ora 11:30, însă tentativele de acces neautorizat au continuat și ulterior.
După depistarea incidentului, Agenția de Guvernare Electronică a dispus verificarea a 82 de servicii digitale și suspendarea temporară a celor vulnerabile.
Serviciile au fost restabilite complet pe 26 octombrie, după verificarea infrastructurii guvernamentale și aplicarea unor măsuri suplimentare de securitate.
Investigațiile nu au identificat modificări neautorizate ale datelor din registrele de stat, iar autoritățile au precizat că informațiile privind cardurile bancare nu au fost afectate. Totodată, simpla cunoaștere a unui cod IBAN nu permite accesarea contului bancar sau efectuarea unor transferuri neautorizate.
Autoritățile continuă să investigheze sursa atacului și amploarea incidentului, cu implicarea AGE, a Agenției pentru Securitate Cibernetică, a Serviciului Tehnologia Informației și Securitate Cibernetică, a Serviciului de Informații și Securitate și a altor instituții competente.
Procuratura municipiului Chișinău a anunțat vineri, 30 octombrie, că a pornit o urmărire penală în acest caz „în temeiul bănuielii rezonabile de comitere a infracțiunilor de încălcare a inviolabilității vieții private și divulgarea datelor urmăririi penale”.
În contextul atacului cibernetic, premierul Vasile Tofan a anunțat, pe 28 octombrie, retragerea din funcție a directoarei Agenției de Guvernare Electronică (AGE), Nicoleta Colomeeț. Decizia a fost convenită de comun acord, iar conducerea instituției a fost preluată temporar de Artiom Cociu.
Șeful Executivului a explicat că, în perioada următoare, prioritatea AGE trebuie să fie securitatea serviciilor digitale, și nu doar popularizarea acestora.
CITIȚI ȘI: