Consiliul Național de Securitate, convocat vineri în ședință pentru a discuta despre atacurile cibernetice asupra sistemelor guvernamentale
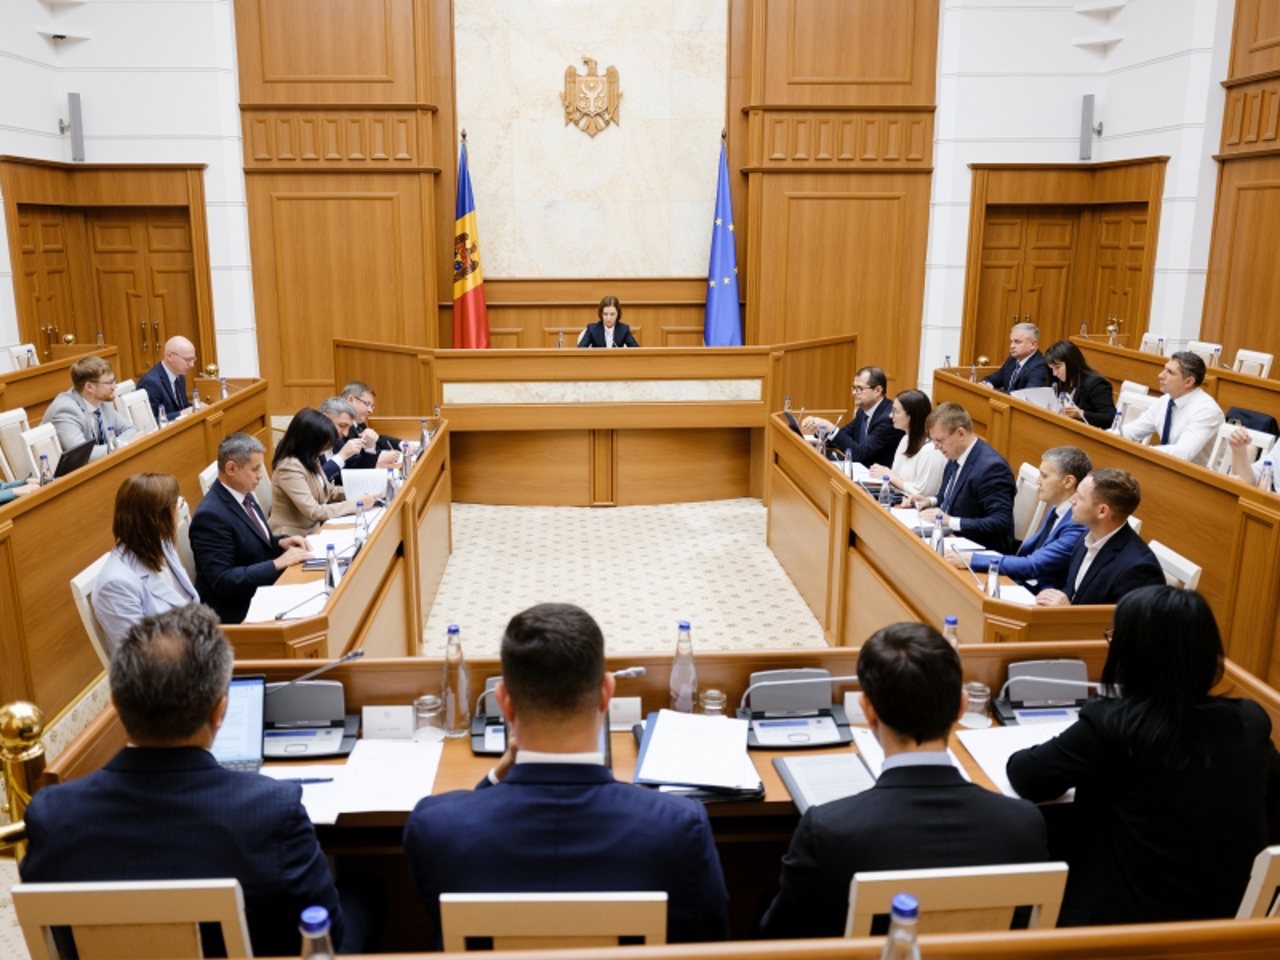
Președinta Maia Sandu a convocat pentru vineri, 6 noiembrie, o ședință a Consiliului Național de Securitate (CNS), dedicată securității cibernetice a Republicii Moldova și protejării serviciilor digitale guvernamentale. Reuniunea va începe la ora 10:00, iar șefa statului va susține ulterior un briefing de presă, a anunțat Președinția pe 5 noiembrie.
Potrivit Președinției, ședința este convocată și în contextul intensificării atacurilor cibernetice asupra instituțiilor publice și infrastructurii critice din Europa. Numai în această săptămână, astfel de incidente au fost raportate în peste zece țări europene.
În cadrul reuniunii vor fi analizate măsurile necesare pentru întărirea securității cibernetice a Republicii Moldova și protejarea mai eficientă a serviciilor digitale guvernamentale.
Imediat după ședință, președinta Maia Sandu va susține un briefing de presă, programat pentru ora 12:30, la sediul Președinției.
Convocarea Consiliului Național de Securitate are loc la aproximativ două săptămâni după atacul cibernetic de amploare asupra sistemelor informaționale ale statului. În perioada 19-23 octombrie, atacatorii au obținut acces neautorizat la date personale, inclusiv nume, numere de identificare, informații despre familie, pensii și permise de conducere.
Potrivit informațiilor prezentate de autorități, în cele patru zile au fost înregistrate aproximativ șase milioane de accesări, față de 20.000-40.000 în mod obișnuit. Totodată, au fost accesate circa 750.000 de seturi de date, însă această cifră nu reprezintă numărul persoanelor afectate, întrucât informațiile aceleiași persoane puteau fi consultate de mai multe ori.
Pe 4 noiembrie, reprezentanții instituțiilor responsabile de securitatea cibernetică au fost audiați cu ușile închise în Comisia parlamentară pentru securitate națională, apărare și ordine publică. Ulterior, președintele comisiei, Lilian Carp, a anunțat că vor fi efectuate două audituri pentru identificarea vulnerabilităților sistemelor informatice și stabilirea circumstanțelor în care a fost organizat atacul.
Verificările urmează să clarifice inclusiv de ce instituțiile responsabile nu au detectat milioanele de accesări suspecte și nu au intervenit la timp. Primele rezultate sunt așteptate până la sfârșitul lunii noiembrie, iar concluziile celui de-al doilea audit ar urma să fie prezentate la începutul lunii decembrie.
Amintim că, în urma incidentului, autoritățile au dispus verificarea a 82 de servicii digitale și suspendarea temporară a aplicațiilor vulnerabile. Totodată, directoarea Agenției de Guvernare Electronică, Nicoleta Colomeeț, și-a anunțat retragerea din funcție.
Guvernul a anunțat și intenția de a consolida coordonarea dintre instituțiile responsabile de securitatea cibernetică și de a crea un centru național specializat în acest domeniu.
CITIȚI ȘI: