„Nicio bază de date nu este sigură în 2026”: Experții anticipează noi atacuri cibernetice și îndeamnă populația să nu divulge parole la telefon
Deși furtul recent de date cu caracter personal nu generează pericole imediate pentru conturile bancare, autoritățile rămân în stare de alertă. Pentru a preveni eventualele tentative de fraudă, specialiștii le cer cetățenilor să nu ofere niciodată date confidențiale sau parole prin telefon ori mesaje.
Cinci zile de asediu digital și 11 milioane de solicitări neautorizate
La mijlocul lunii octombrie, serviciile publice digitale au fost supuse unui atac cibernetic extins care s-a desfășurat pe parcursul a cinci zile, în perioada 19–23 octombrie. Ingerințele hackerilor au vizat tentative de preluare a datelor cu caracter personal.
Pe 23 octombrie, la ora 11:30, extragerea neautorizată a datelor a fost oprită, iar 82 de servicii publice și peste 30 de sisteme informaționale și panouri de administrare au fost deconectate preventiv. În acest context, specialiștii au înregistrat circa 11 milioane de solicitări de accesare neautorizată a datelor cu caracter personal.
Pe 24 octombrie, Agenția de Guvernare Electronică (AGE), Serviciul Tehnologia Informației și Securitate Cibernetică (STISC) și Agenția pentru Securitate Cibernetică (ASC) au făcut publice pentru prima dată aceste incidente.
În noaptea de 25 octombrie, la ora 02:00, experții celor trei instituții au identificat și blocat o nouă tentativă de accesare forțată a serviciilor publice guvernamentale. Ulterior, atacurile s-au repetat pe 27 octombrie, în jurul orei 07:00, însă tentativele au eșuat.
Tot în aceeași zi, AGE a confirmat că, în urma estimărilor preliminare, au fost extrase neautorizat circa 750.000 de IDNP-uri, care includ: nume, prenume, data și locul nașterii, date despre membrii familiei de gradul I, statutul de asigurat, medicul de familie, prestațiile sociale, pensiile, gradul de dizabilitate, permisul de conducere, fotografia, vehiculele și companiile deținute sau administrate, precum și informații financiare (codul IBAN, datoriile fiscale și istoricul plăților prin MPay).
AGE a subliniat că nu toate persoanele ale căror date au fost accesate au suferit pierderi, însă riscul principal rămâne utilizarea acestor informații în tentative de fraudă și manipulare online.
Cum au reacționat autoritățile responsabile
După identificarea atacului, autoritățile au blocat principalele căi de acces neautorizat și au suspendat preventiv serviciile expuse. Au fost verificate 82 de servicii digitale, iar alte sisteme integrate au fost supuse unor controale suplimentare de securitate.
„Echipele AGE, STISC și ASC, împreună cu Serviciul de Informații și Securitate și celelalte instituții competente, lucrează coordonat pentru remedierea vulnerabilităților, verificarea amplorii incidentului și prevenirea unor noi atacuri. Serviciile publice sunt restabilite treptat, după remediere și testare. În paralel, este în desfășurare o evaluare mai amplă a securității sistemelor guvernamentale, pentru identificarea și înlăturarea vulnerabilităților structurale”, a transmis AGE.
Banii sunt în siguranță după furtul datelor personale
Agenția de Guvernare Electronică a dat asigurări că atacurile cibernetice nu au afectat informațiile referitoare la cardurile bancare.
„Plățile cu cardul prin MPay și EVO sunt procesate prin sistemele securizate ale băncilor, iar platforma guvernamentală nu stochează aceste informații sensibile”, a mai precizat instituția într-un comunicat de presă.
Asociația Băncilor din Moldova (ABM) a confirmat, pe 28 octombrie, că datele sustrase nu oferă acces direct la banii din conturi și subliniază că, în urma investigațiilor efectuate, „datele cardurilor bancare nu au fost compromise”.
„Mai mult decât atât, numărul de cont IBAN nu permite accesarea conturilor sau retragerea banilor”, a precizat ABM.
Reacția utilizatorilor la atacurile cibernetice
Pe rețelele de socializare s-a declanșat un val de comentarii din partea cetățenilor care se întreabă dacă datele personale furate pot fi folosite pentru furtul de identitate și dacă în numele lor ar putea fi contractate împrumuturi, solicitând explicații despre modul în care vor putea demonstra că nu au efectuat ei înșiși acele operațiuni.
Totuși, cele mai frecvente mesaje ale utilizatorilor au vizat fie imposibilitatea de a-și accesa Cabinetul personal de pe portalul EVO, fie suspiciuni privind accesarea neautorizată a datelor privind acte de stare civilă, proprietăți etc.
Ce trebuie să facă cetățenii
Odată ce hackerii au intrat în posesia celor 750.000 de fișiere cu informații personale, acestea ar putea fi folosite în tentative de fraudă. Escrocii se pot prezenta drept reprezentanți ai instituțiilor publice, ai băncilor sau ai altor organizații, iar pentru a câștiga încrederea victimelor le pot invoca numele și IDNP-ul.
Chiar dacă se creează impresia unei comunicări oficiale, specialiștii le recomandă cetățenilor să nu divulge parole, coduri de autentificare sau alte informații confidențiale și să nu autorizeze operațiuni la cererea persoanelor necunoscute. Instituțiile publice nu solicită astfel de date prin telefon sau prin mesaje!
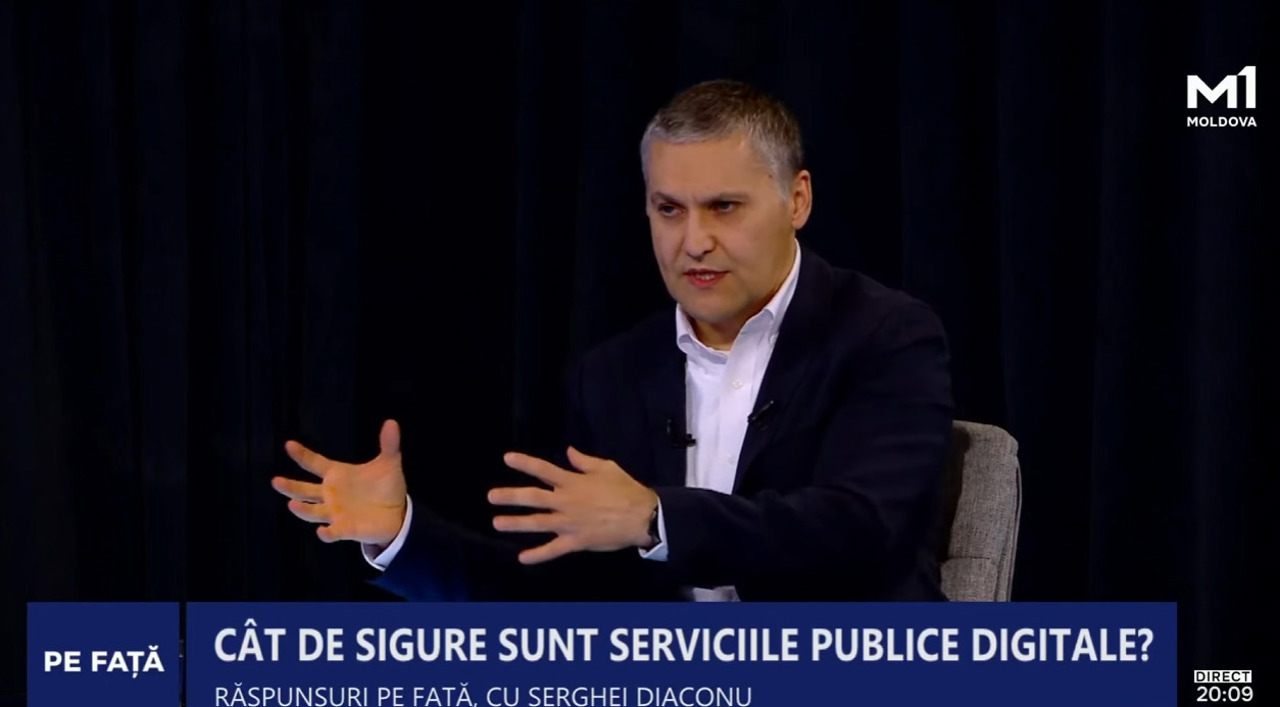
Potrivit lui Serghei Diaconu, directorul Centrului Național de Management al Crizelor, „riscurile directe pentru cetățeni, pe moment, sunt foarte mici”.
Totuși, acestea pot crește dacă persoana interacționează cu cineva care se prezintă drept reprezentant al unei instituții de stat.
„Desigur, dacă cetățeanul va fi contactat și va oferi mai multe informații, riscurile cresc exponențial. De aceea a și fost lansat apelul autorităților către cetățeni să fie foarte atenți la mesajele care vor veni acum și la încercările escrocilor de a-i contacta și de a se prezenta drept reprezentanți ai băncii, ai vămii sau ai altor organe”, a declarat Diaconu, la emisiunea „Pe Față” de la Moldova 1, ediția din 27 octombrie.
Recomandările autorităților pentru cetățeni:
Să fie vigilenți la apeluri, SMS-uri și e-mailuri suspecte;
Să nu comunice parole sau coduri de autentificare;
Să nu acceseze linkuri nesolicitate și să nu autorizeze plăți la solicitarea unor persoane necunoscute;
Să verifice orice solicitare neobișnuită contactând direct instituția sau banca, prin canalele oficiale;
Să contacteze imediat prestatorul serviciului dacă observă tranzacții sau operațiuni pe care nu le recunosc;
Să nu reacționeze la mesaje sau apeluri alarmiste care invocă membri ai familiei, fără a verifica informațiile;
Să verifice direct cu persoana respectivă, pe numărul cunoscut, dacă cineva apropiat pretinde că are un număr sau un cont nou.
Cum s-a produs atacul
AGE explică faptul că hackerii au profitat de vulnerabilitățile unor servicii care nu cereau autentificare, folosind datele obținute pentru a extrage și alte informații.
Inițial, atacul a lovit un serviciu electronic ce stoca eronat motivele procesării datelor.
Din acest motiv, unii cetățeni au observat în istoricul din aplicația EVO că datele lor figurau ca fiind prelucrate pentru servicii precum solicitarea actelor de stare civilă sau perfectarea permisului de conducere.
Aceeași constatare a fost făcută și de Vitalie Eșanu, antreprenor și dezvoltator software, care a indicat drept cauză un cod vechi, neverificat și nesecurizat în trecut.
„Din punct de vedere tehnologic, este vorba despre o bibliotecă veche, Egov.Integrations.MPass.Saml, responsabilă de autentificare și validare. Fie era configurată greșit, fie nu erau verificați și impuși corect toți parametrii de securitate. Astfel, având un singur acces cu un IDNP valid, puteai extrage datele oricărei alte persoane”, a explicat Eșanu.
El propune ca Guvernul să utilizeze avantajele inteligenței artificiale pentru a identifica vulnerabilitățile din sistemele digitale ale țării și pentru a fi cu un pas înaintea hackerilor.
„Aceste vulnerabilități există de ani de zile în codul vechi, dar acum pot fi descoperite aproape instantaneu cu ajutorul AI-ului. Bug-urile nu vor dispărea niciodată, dar Guvernul trebuie să fie pregătit să inspecteze miliarde de linii de cod cu ajutorul inteligenței artificiale, pentru a fi cu un pas înaintea atacatorilor”, a spus Vitalie Eșanu.
Ministrul Dezvoltării Economice și Digitalizării, Claudiu Năsui, susține că, pentru a preveni viitoarele atacuri, este necesar să fie identificate exact unde se află breșele de securitate. Totodată, ministrul a reiterat că atacatorii pot folosi datele furate doar pentru a lansa campanii de phishing prin e-mail sau apeluri telefonice, prin care să obțină parole și alte date personale.
„Banca nu o să vă sune niciodată pentru a vă cere coduri personale. Nu le dați absolut niciodată. Fiecare dintre noi trebuie să aibă educație digitală și să știe că nu trebuie să ofere informații personale la telefon”, a declarat ministrul înaintea ședinței Guvernului din 28 octombrie.
Demisie și nou director la AGE
Pe 28 octombrie, în urma atacurilor cibernetice care au vizat serviciile digitale ale statului, directoarea Agenției de Guvernare Electronică, Nicoleta Colomeeț, a plecat din funcție. Demisia a fost convenită de comun acord, în contextul în care autoritățile consideră necesară o schimbare a priorităților în administrarea serviciilor digitale, a declarat premierul Vasile Tofan, la începutul ședinței Guvernului.
Până la numirea unui nou director, conducerea Agenției de Guvernare Electronică va fi asigurată interimar de Artiom Cociu. Acesta are experiență în gestionarea sistemelor digitale complexe, înțelege funcționarea acestora și cunoaște măsurile necesare pentru a le face sigure și eficiente, a transmis Guvernul.
„Are o experiență de 15 ani în audit financiar și în restructurarea companiilor, un domeniu care cere rigoare și decizii bine fundamentate. Este exact combinația de care avem nevoie acum, în era digitalizării rapide și a dezvoltării inteligenței artificiale. Viteza cu care construim sisteme digitale trebuie echilibrată de disciplina și vigilența cu care le punem în funcțiune”, a precizat purtătorul de cuvânt al Guvernului, Dumitru Ciorici.
„Nicio bază de date nu este sigură în 2026”
Dezvoltarea capacităților inteligenței artificiale din ultimii ani face ca securitatea cibernetică să devină mai fragilă, iar atacurile cibernetice mai accesibile, inclusiv pentru persoane fără cunoștințe tehnice avansate.
În același timp, atacatorii adoptă noile tehnologii mai repede decât echipele de protecție, arată Cosmin Moldoveanu, specialist în securitate electronică și director tehnic la Data Core Systems din România.
Potrivit lui Cosmin Moldoveanu, „inteligența artificială a redus semnificativ nivelul de pregătire tehnică necesar pentru lansarea unui atac”. „În plus, infractorii cibernetici lucrează tot mai specializat: unele grupări obțin accesul inițial la sisteme, în timp ce altele continuă atacul sau folosesc ransomware”, scrie wall-street.ro.
La ora actuală, nu există sisteme invulnerabile, totul depinzând de intenția și de bugetul celor care planifică atacul, este de părere Andrei Curăraru, expert în politici publice la comunitatea WatchDog.MD. În aceste condiții, oricât de securizat ar fi un stat, sistemul poate fi spart.
„În 2026, nicio bază de date nu este complet sigură. Depinde cine vrea să intre în ea, câți bani are și cât timp este gata să cheltuiască pentru aceasta. Cu destulă răbdare și resurse suficiente, până și sistemele bine păzite pot fi sparte. Republica Moldova a simțit-o pe pielea ei”, a explicat Curăraru.
Acesta a amintit de declarațiile sale din 2025, de după scrutinul parlamentar, când avertiza asupra necesității de pregătire pentru astfel de riscuri.
„Ceream verificări serioase ale securității sistemelor Comisiei Electorale Centrale (CEC), crearea unei echipe care să poată interveni rapid și o platformă comună de raportare a operațiunilor de manipulare informațională. Atunci mă gândeam mai ales la alegeri. Între timp, vedem că interesul pentru datele moldovenilor depășește cu mult sfera CEC”, a precizat expertul.
Acum, Andrei Curăraru atrage atenția băncilor și companiilor de microfinanțare să prevină vulnerabilitățile legate de acordarea creditelor online în urma furtului de date. El a dat drept exemplu practica Danemarcei, care a introdus verificări suplimentare la unele servicii publice pentru apelurile telefonice.
De asemenea, el recomandă Guvernului mai multă transparență în comunicarea cu persoanele afectate.
„Spuneți-le oamenilor cum pot afla dacă au fost afectați, ce date le-au fost expuse și ce pot face escrocii cu ele. Nu toți au citit comunicatul Agenției de Guvernare Electronică și nici nu ar trebui să fie obligați să înțeleagă limbajul specialiștilor”, a punctat Curăraru.
Atacurile cibernetice în Europa
Atacurile cibernetice reprezintă o provocare tot mai mare pentru instituțiile publice la nivel global. Cazul Republicii Moldova nu este izolat, mai multe state europene fiind afectate recent de acțiuni similare îndreptate împotriva unor infrastructuri critice: căi ferate, burse de valori sau rețele de supermarketuri.
Dezvoltarea inteligenței artificiale permite automatizarea atacurilor și identificarea mai rapidă a vulnerabilităților. Potrivit celui mai recent raport al Agenției Uniunii Europene pentru Securitate Cibernetică (ENISA), au fost analizate peste 8.200 de incidente cibernetice în UE, dintre care circa 2.600 au vizat administrația publică – cel mai atacat sector.
De exemplu, pe 13 octombrie, o companie implicată în construcția rețelei de mega-tuneluri feroviare europene a fost ținta unui atac cibernetic. Incidentul a scos din funcțiune sisteme esențiale și a afectat semnificativ lucrările la tunelul Fehmarn Belt din Rødbyhavn, Danemarca.
În aceeași zi, sute de supermarketuri din Franța au fost vizate de un atac informatic. Hackerii au preluat de la distanță controlul sistemelor de refrigerare, determinând creșterea temperaturilor din congelatoare până la valori de 50 de grade Celsius. Produsele alimentare s-au alterat, iar pierderile sunt estimate la milioane de euro.
Pe 16 octombrie, Depozitarul Central din România, entitatea care gestionează tranzacțiile pe Bursa de Valori București, a fost ținta unui atac ce a vizat aplicația „Servicii Online pentru Investitori”.
Hackerii au obținut acces la datele cu caracter personal ale utilizatorilor: nume, prenume, adresă, CNP, serie și număr de buletin, adresă de e-mail, număr de telefon și cod IBAN.
Precizăm că Republica Moldova ocupă poziția a cincea în clasamentul global al securității cibernetice National Cyber Security Index (NCSI), elaborat de Academia de E-Guvernare din Estonia.
CITIȚI ȘI: