Parlamentul votează sancțiuni mai dure pentru atacurile cibernetice: Amenzi de până la 1.5 milioane de lei pentru companii
Atacurile informatice vor putea fi sancționate cu amenzi de până la 67.500 de lei și pedepse cu închisoarea de până la zece ani, în cazul infracțiunilor grave care vizează inclusiv infrastructura critică. Prevederile se regăsesc într-un proiect de lege elaborat de Ministerul Justiției și votat, la 19 noiembrie, de 70 de deputați în prima lectură.
Pentru anumite forme agravante ale infracțiunilor, persoanele juridice riscă amenzi de până la 1,5 milioane de lei și lichidarea. Documentul mai prevede instituirea a două puncte naționale de contact, disponibile 24 de ore din 24 și șapte zile pe săptămână, prin intermediul Ministerului Afacerilor Interne și al Procuraturii Generale.
Acestea vor examina solicitările de asistență în cazurile de infracțiuni informatice și vor facilita schimbul rapid de informații cu autoritățile altor state. Pentru anumite solicitări urgente, parvenite din partea autorităților statelor membre ale Uniunii Europene, sunt prevăzute termene de reacție.
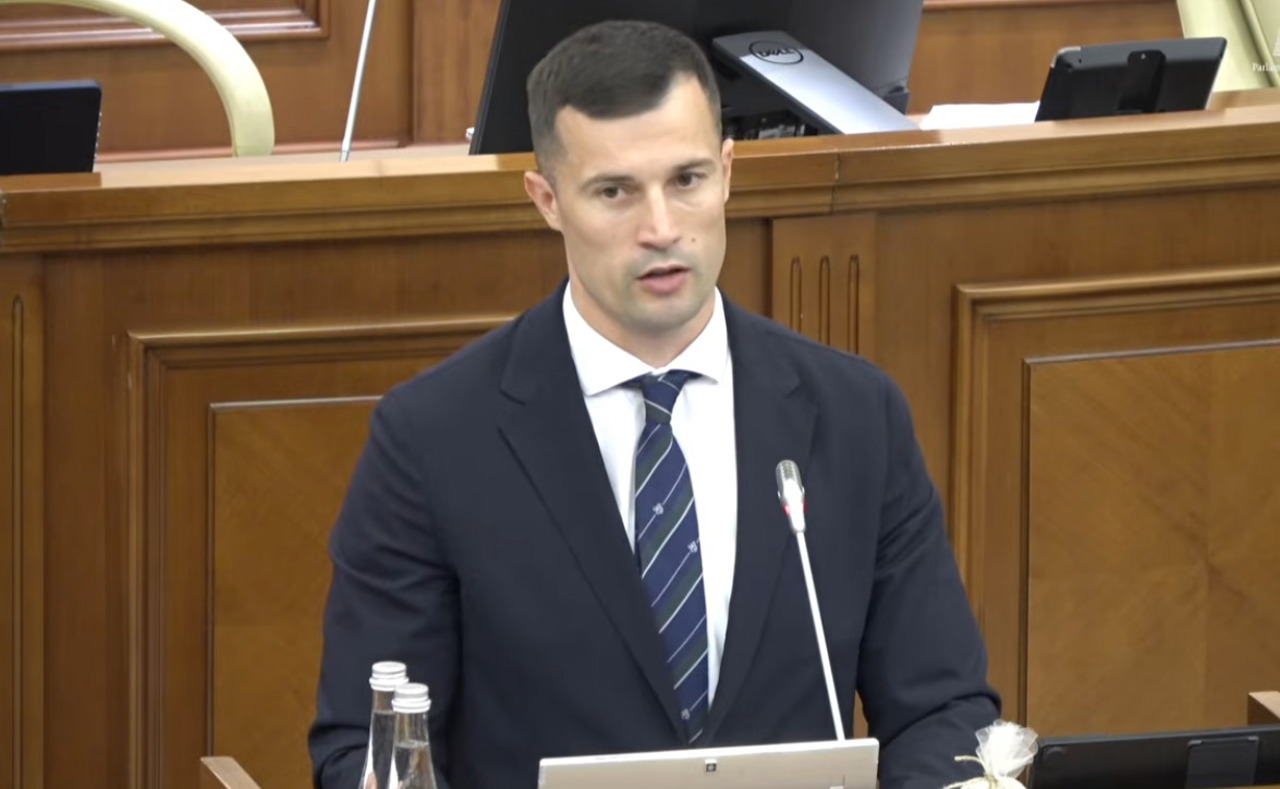
„Punctul de contact urmează, timp de opt ore, să reacționeze la cererea statului respectiv și să-i ofere informații despre instituția căreia i-a fost repartizată solicitarea, termenul estimat și ce fel de informații urmează să recepționeze”, a precizat secretarul de stat al Ministerului Justiției, Mihai Gheorghieș, prezentând proiectul în plenul Parlamentului.
Schimbul de informații nu va viza date din cauzele penale, ci informații generale și tehnice care pot ajuta la identificarea și prevenirea atacurilor.
„Vor fi informații, de exemplu, despre incident, despre adresele IP și datele tehnice, despre infrastructura utilizată, despre persoanele suspectate și despre probele digitale. (...) Pe lângă descoperirea acestor infracțiuni, urmează să fie întreprinse acțiuni care să întrerupă producerea consecințelor”, a explicat secretarul de stat.
Amenzi mai aspre pentru persoane și companii
Proiectul extinde lista faptelor care pot atrage răspunderea penală. Printre acestea se numără introducerea ilegală a datelor informatice, modificarea sau ștergerea acestora, blocarea accesului la informații și perturbarea funcționării sistemelor informatice. Totodată, încălcarea măsurilor de securitate, precum parolele sau alte mecanisme de control al accesului, va constitui o circumstanță agravantă.
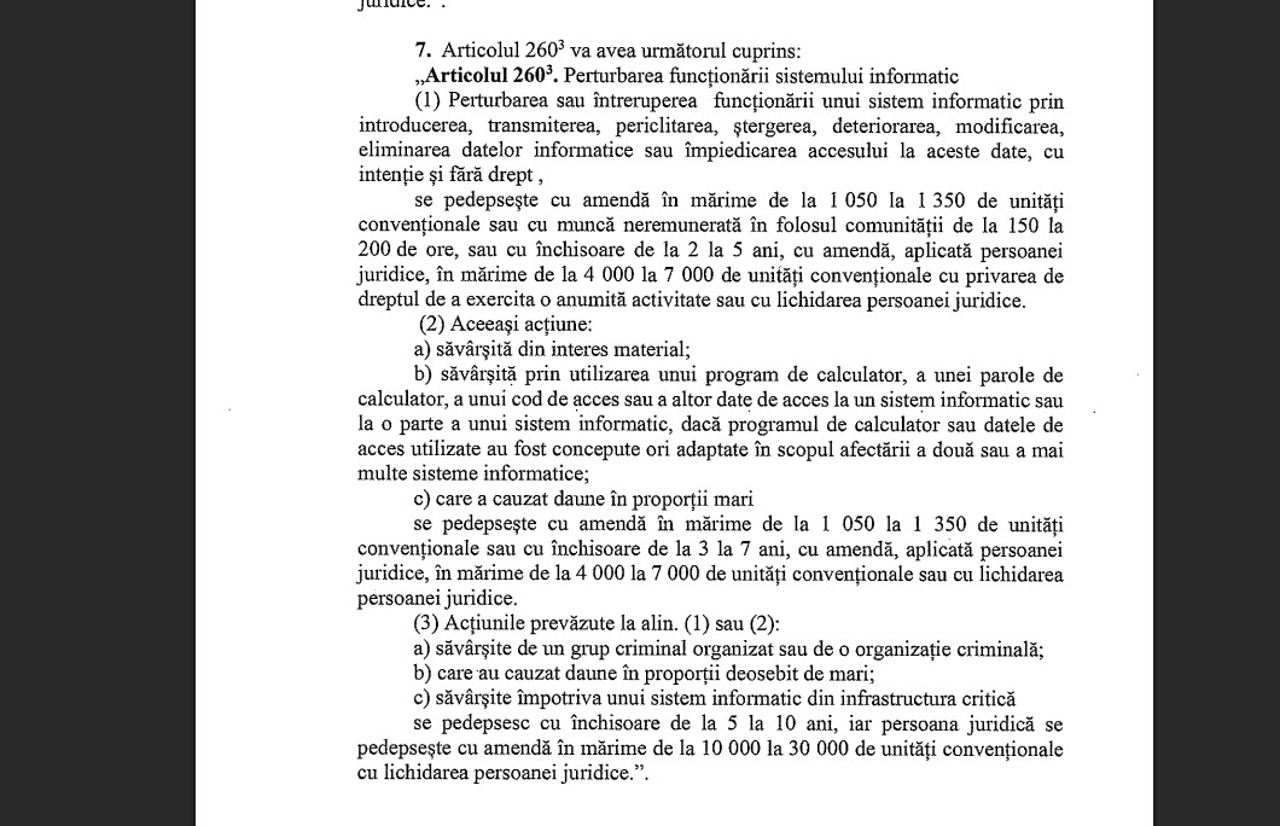
Pentru introducerea, ștergerea, deteriorarea sau modificarea ilegală a datelor informatice, precum și pentru împiedicarea accesului la acestea, persoanele fizice riscă amenzi de la 42.500 la 67.500 de lei sau închisoare de la doi la cinci ani.
În cazul persoanelor juridice, amenzile vor fi cuprinse între 100.000 și 200.000 de lei, cu privarea de dreptul de a exercita o anumită activitate.
Sancțiunile cresc dacă infracțiunile sunt comise prin utilizarea unor programe, parole sau coduri de acces concepute pentru a afecta mai multe sisteme informatice. În asemenea situații, companiile riscă amenzi de la 200.000 la 350.000 de lei, privarea de dreptul de a desfășura anumite activități sau chiar lichidarea persoanei juridice.
Pentru atacurile asupra sistemelor informatice din infrastructura critică, persoanele juridice riscă amenzi de la 500.000 la 1.500.000 de lei și lichidarea acestora.
Pedepse de până la zece ani de închisoare sunt prevăzute pentru perturbarea sau întreruperea funcționării sistemelor informatice, dacă faptele sunt comise de un grup criminal organizat, provoacă daune deosebit de mari sau vizează infrastructura critică. În aceste cazuri, persoanele juridice riscă, de asemenea, amenzi de până la 1.500.000 de lei și lichidarea.
Deputata fracțiunii Alternativa, Angela Cutasevici, a solicitat explicații privind capacitatea instituțiilor statului de a face față atacurilor cibernetice, făcând referire la atacul de amploare din luna octombrie, când atacatorii au accesat datele personale a 450.000 de cetățeni.
„Cum vom putea asigura schimbul rapid de informații cu alte state dacă la nivel național există deficiențe de comunicare? Și ce prevederi garantează intervenția rapidă a statului pentru comunicarea cu entitățile din străinătate?”, a întrebat Angela Cutasevici.
Secretarul de stat Mihai Gheorghieș a precizat că proiectul nu vizează în mod direct capacitatea tehnică a instituțiilor de a contracara atacurile, ci urmărește consolidarea cadrului legislativ și a mecanismelor de prevenire și cooperare.
„Prin proiectul propus, noi venim cu aspecte legate mai mult de prevenire. (...) Modificările sunt necesare pentru a prevedea toate măsurile posibile în cazul interferențelor cibernetice care pot avea loc în cadrul sistemelor noastre”, a răspuns oficialul.
Mihai Gheorghieș a menționat că eficiența schimbului de informații depinde de disponibilitatea statelor de a coopera și de existența unor acorduri care să faciliteze această comunicare.
„Chiar și la ziua de astăzi, nefiind noi membri europeni, în cazul în care avem tratate cu celelalte țări, interoperabilitatea este mult mai rapidă. (...) Cu țara directă care nu reacționează la solicitările noastre va fi mult mai greu de soluționat problema”, a declarat oficialul.
O altă întrebare a vizat posibilitatea utilizării măsurilor speciale de investigație pentru documentarea infracțiunilor informatice. Deputatul Partidului Acțiune și Solidaritate (PAS), Vasile Grădinaru, a atras atenția că unele dintre infracțiunile prevăzute în proiect sunt considerate ușoare, ceea ce ar putea limita aplicarea anumitor instrumente de investigație.
Proiectul a fost elaborat de Ministerul Justiției în contextul angajamentelor asumate de Republica Moldova în procesul de aderare la Uniunea Europeană și urmărește alinierea legislației naționale la Directiva europeană privind atacurile împotriva sistemelor informatice.
Potrivit documentului, noile prevederi vor intra în vigoare la trei luni de la publicarea legii în Monitorul Oficial. Unele dispoziții privind cooperarea cu statele membre ale UE și furnizarea statisticilor către Comisia Europeană vor deveni aplicabile odată cu intrarea în vigoare a Tratatului de aderare a Republicii Moldova la Uniunea Europeană.
La sfârșitul lunii octombrie, autoritățile au anunțat un atac cibernetic asupra infrastructurii guvernamentale, în urma căruia au fost accesate datele personale a 450.000 de cetățeni. Hackerii au exploatat vulnerabilități ale sistemelor informatice administrate de Agenția de Guvernare Electronică și au obținut informații din registrele mai multor instituții publice.
În urma incidentului, 82 de servicii electronice au fost deconectate preventiv, iar autoritățile au inițiat o anchetă penală. Deși conturile bancare nu au fost compromise, autoritățile au avertizat că datele sustrase ar putea fi folosite pentru escrocherii.
Președinta Maia Sandu a declarat că modul de organizare a atacului indică tiparul unui actor statal, însă autoritățile nu au stabilit identitatea atacatorilor.
CITIȚI ȘI: